Depuis plusieurs jours, j’ai constaté une augmentation du nombre de mails d’arnaque/rançon envoyés à nos clients, ainsi qu’à mes BAL pourriels (boites aux lettres qui ne me servent que pour la pub). En tout cas, ceux qui ne sont pas protégés par l’antispam de l’entreprise…
Vous ne l’avez pas reçu ? Ce mail indique que votre interlocuteur a réussi à piraté votre système d’exploitation via une faille dans votre routeur, qu’il voulait vous demander une « petite » rançon mais qu’entre temps, il a découvert des photos compromettantes sur votre disque dur et qu’en échange de son silence, il faut payer une rançon de quelques centaines d’euros !
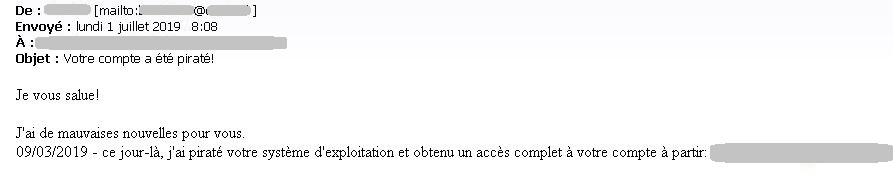
Principe de ce mail / demande de rançon
Le chantage est toujours le même et digne d’un bon marketing direct : Envoyé à des milliers (millions) de personnes, il permettra de générer (beaucoup) d’argent à celui qui l’a envoyé, même en ayant un faible taux de retour.
Imaginez un taux de retour (c’est à dire les personnes qui vont payer après réception du mail) de 1% par exemple (c’est faible pour les marketeux!). Si le mailing est envoyé à 10 000 personnes (là aussi, c’est un chiffre volontairement très faible), cela générera 30 000 euros de chiffre d’affaire lorsque la rançon est fixée à 300 euros.
Sachant que sur certaines sources (darknet), on trouvera des millions d’adresses emails pour une centaine d’euros (ok, avec différente qualité de fichier/bdd, différent prix, etc).
On peut même voir 20 millions d’emails pour une vingtaine d’euros (provenant de plusieurs sources, souvent obsolètes et après recoupement, il ne vous restera plus qu’1 millions d’emails exploitable… ou pas. Ca reste 1 millions!)
C’est donc bien lucratif (sinon on ne serait pas inondé de cette arnaque) !!!
Il n’y a plus qu’à faire du publipostage 2.0… enfin, un emailing !
Ce mail que vous recevez (presque) tous ? Vous le trouverez en bas de cet article.